En trygg grunnmur for IT-driften: slik bygger en liten bedrift sikkerheten fra bunnen
De fleste ledere vet at IT-sikkerhet er viktig. Færre vet om de faktisk har kontroll. Ansatte jobber fra kontoret, hjemme og på farten, dataene ligger i skyen, og nettverket på kontoret har ofte vokst fram litt tilfeldig. Da blir sikkerheten vanskelig å se, og enda vanskeligere å stole på.
Løsningen for en liten bedrift er sjelden et stort sikkerhetsprosjekt. Det er en grunnmur som er satt opp riktig én gang, og som noen følger med på etterpå. Her er hva den består av, og hvordan vi bygger den.
Kort oppsummert
Sikkerheten begynner i nettverket
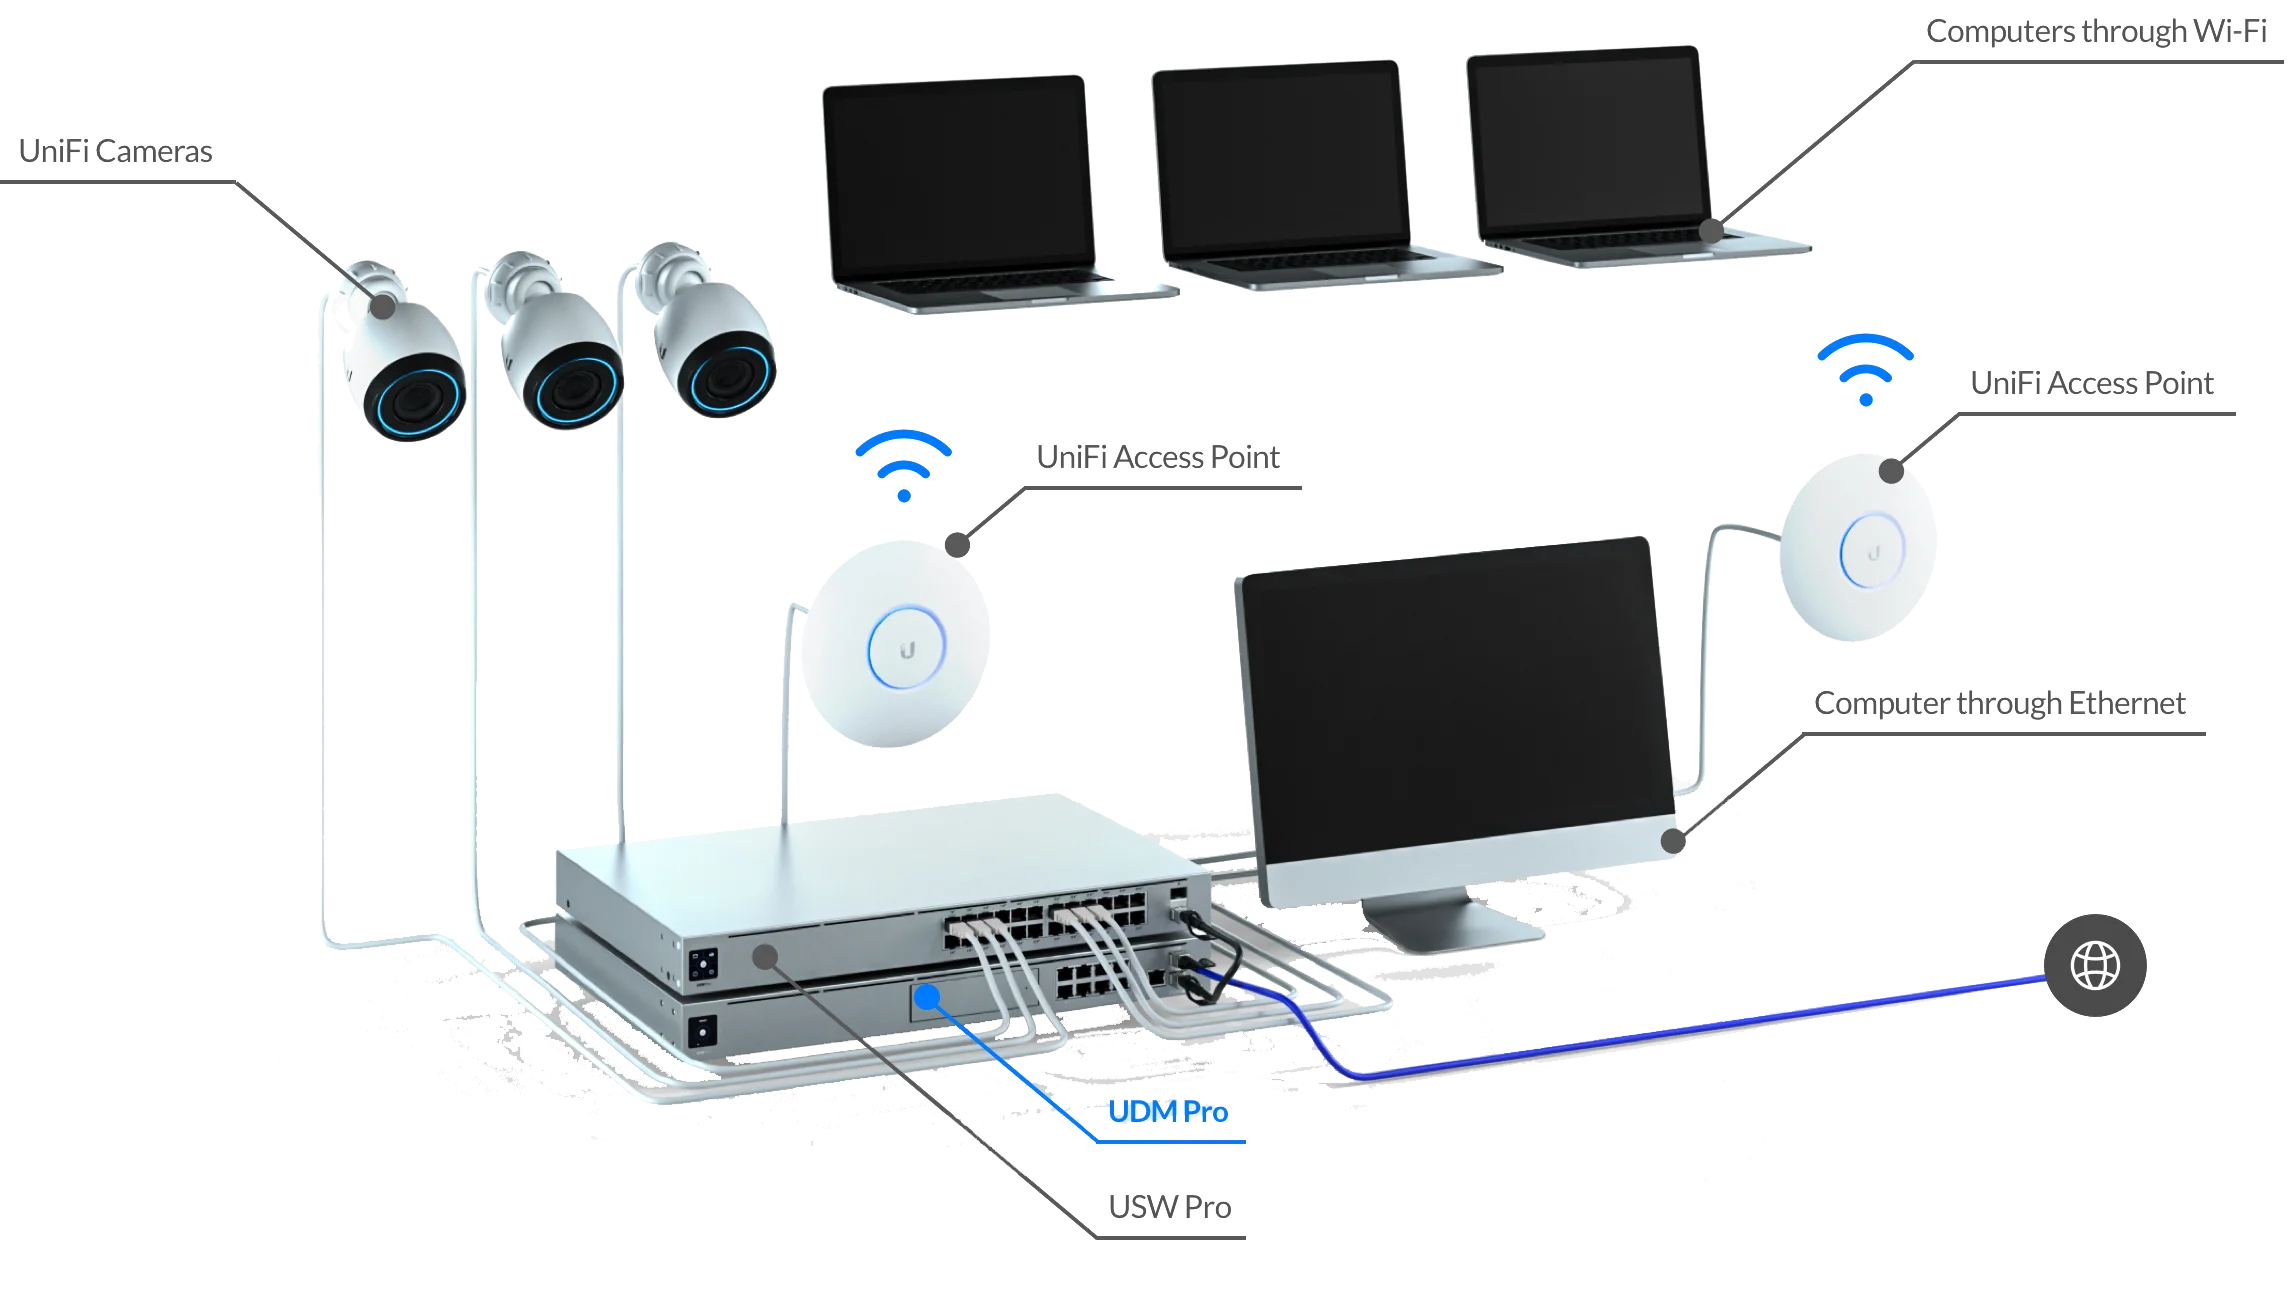
Mange småbedrifter har ett flatt nettverk: PC-ene, skriveren, møteromsskjermen, kameraene og gjestenes mobiler henger på det samme. Det fungerer greit i hverdagen. Men kommer en angriper inn gjennom én enhet, for eksempel et gammelt kamera eller en PC som har åpnet feil vedlegg, kan han bevege seg fritt til resten.
Det enkleste og viktigste grepet er å dele nettverket opp. Ansatte, gjester, skrivere og kameraer får hvert sitt nett, og brannmuren bestemmer hva som får snakke med hva. Blir én del rammet, blir skaden begrenset, og resten av bedriften kan jobbe videre.
I store virksomheter har dette lenge vært standard. Med moderne utstyr er det like enkelt å få på plass i en bedrift med fem eller femti ansatte. Vi bruker UniFi fra Ubiquiti, der brannmur, switcher og WiFi styres fra samme sted.
Gammelt utstyr er blitt en større risiko
Ruteren fra internettleverandøren, switchen som ble kjøpt i butikken for åtte år siden, eller brannmuren ingen husker passordet til. Så lenge den virker, er det fristende å la den stå.
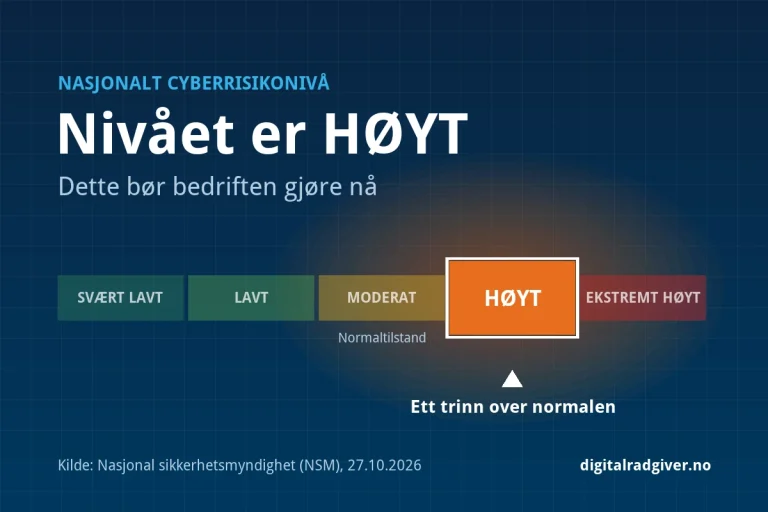
Problemet er at utstyr som ikke lenger får oppdateringer, aldri blir tettet når nye sikkerhetshull blir kjent. Samtidig går det raskere enn før fra et hull blir kjent til det blir utnyttet. Nasjonal sikkerhetsmyndighet pekte på nettopp dette da de hevet cyberrisikonivået til høyt: kunstig intelligens gjør det raskere og enklere å finne sårbarheter. PHP2Shell i oktober er et ferskt eksempel, der angrepsverktøyene var ute nesten samtidig med rettingen.
Utstyr uten oppdateringer er derfor ikke lenger noe man trygt kan vente med. Det bør byttes, og det nye utstyret bør holdes oppdatert av noen som faktisk følger med.
Oversikt er ikke rapportering. Det er beredskap
Når noe skjer, er de første spørsmålene alltid de samme: Hvilke PC-er er berørt? Hvem har tilgang til hva? Hvor ligger dataene, og finnes det en sikkerhetskopi? Har dere ikke svaret før hendelsen, tar det lang tid å finne det ut midt i den.
Oversikt handler om fire ting:
Den samme oversikten er også det kunder, forsikringsselskap og bank i økende grad spør etter. Les mer om hvorfor dette er et lederansvar.
Fra varsler til handling
Moderne systemer sender varsler hele tiden: mislykkede innlogginger, mistenkelige filer, utstyr som faller ut. I en liten bedrift er det ingen som har tid til å lese dem, og ingen som vet hvilke som betyr noe.
Derfor samarbeider vi med Fence om SOC-overvåking døgnet rundt. Sikkerhetsanalytikere følger med på PC-er og kontoer med WithSecure, og griper inn når noe ser galt ut, også midt på natten og i helgene. Dere får beskjed om det som krever handling, ikke en strøm av tekniske varsler.
Nettverket følger vi selv. Faller utstyr ut eller linjen er nede, ser vi det, ofte før dere har rukket å ringe.
KI må brukes, men med kontroll
Kunstig intelligens gjør angrepene raskere, men den gjør også arbeidsdagen enklere. Utfordringen i mange bedrifter er at ansatte allerede bruker gratis KI-verktøy på egen hånd, og limer inn kundedata, tilbud og interne dokumenter uten at noen vet hvor det havner.
Svaret er ikke å forby KI, men å gi de ansatte et trygt alternativ og tydelige regler. Microsoft 365 Copilot jobber innenfor bedriftens eget Microsoft 365-miljø og ser bare det brukeren allerede har tilgang til. Det forutsetter at tilgangene er ryddige. Copilot-sjekken viser om dere er klare.
Slik ser grunnmuren ut
Dette er lagene vi bygger hos de fleste kundene våre. Ingen av dem er avanserte hver for seg. Det er summen som gjør bedriften vanskelig å angripe.
|
Lag |
Hva det gjør |
Løsning |
|---|---|---|
|
Nettverk |
Brannmur, egne nett for ansatte, gjester og utstyr, oppdatert programvare |
|
|
Innlogging |
Tofaktor på alle kontoer, slik at et lekket passord ikke er nok |
|
|
Enheter |
PC-er og mobiler som er oppdaterte, krypterte og kan slettes hvis de blir borte |
Microsoft Intune |
|
Sikkerhetskopi |
E-post, filer og Teams kan hentes tilbake etter sletting eller angrep |
|
|
Overvåking |
Noen følger med døgnet rundt og griper inn |
|
|
Mennesker |
Ansatte som kjenner igjen svindel og falske e-poster |
Alt samles i én avtale med én kontaktperson. Overvåking og vedlikehold av nettverket koster 799 kr per måned eks. mva., og utstyret kan dere regne på i nettverkskalkulatoren. Se hele oversikten under Din IT-avdeling. Forbehold om feil i priser.
Første steg: et ærlig bilde av hvor dere står
Du trenger ikke vite alt for å komme i gang. Start med å finne ut hva dere har, og hva som mangler.
Spørsmål og svar
Sikkerhetsgjennomgang
Hvor solid er grunnmuren deres?
Vi ser over nettverk, Microsoft 365, sikkerhetskopi og tilganger, og gir dere en kort liste over hva som bør gjøres først. Tjenestene leveres av OfficeLink Mobil og IT.