NSM hever cyberrisikonivået: en god anledning til å se over sikkerheten i bedriften
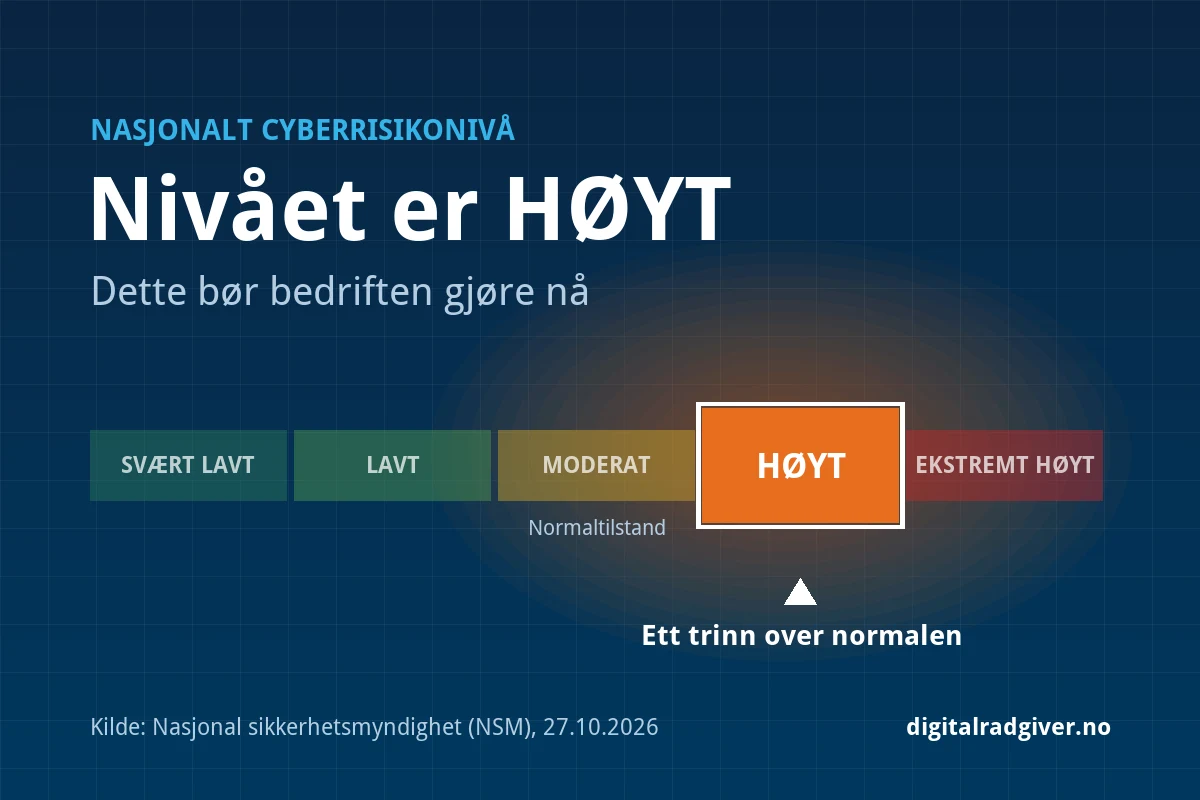
Tirsdag 27. oktober satte Nasjonal sikkerhetsmyndighet (NSM) det nasjonale cyberrisikonivået til HØYT. Det er første gang NSM går ut offentlig med en slik vurdering, og budskapet er tydelig: norske virksomheter bør se over sikkerheten sin nå.
Vi jobber hver dag med IT for små og mellomstore bedrifter, og vi vet at det sjelden er tid til å tenke på sikkerhet før noe skjer. Denne meldingen er ingen grunn til panikk. Men den er en god anledning til å ta en sjekk, og kanskje gjøre et par grep som har latt vente på seg.
Kort fortalt: hva har NSM sagt?
NSM vurderer fortløpende risikoen for dataangrep mot norske virksomheter. Normalnivået er moderat, og høyt er nest høyeste nivå på skalaen.
Begrunnelsen er at antallet vellykkede angrep mot norske virksomheter er tredoblet det siste halve året, og at kunstig intelligens gjør det raskere og enklere å finne sårbarheter. NSM ber derfor alle virksomheter, store og små, om å få det grunnleggende på plass.
Hva betyr det for en bedrift som deres?
Mange tenker at angrep handler om forsvaret, kraftselskaper og store konsern. De er utsatt, men de fleste angrep som rammer mindre bedrifter, er ikke målrettet. Det er automatiserte forsøk som leter etter en konto uten flerfaktor, en PC som ikke er oppdatert, eller en ansatt som klikker på feil lenke. Da spiller det liten rolle om dere har fem eller femti ansatte.
NSM peker også på at angripere går via mindre leverandører for å komme seg inn hos større kunder. Leverer dere til kommuner, helse, bygg eller industri, bør dere regne med at kundene etter hvert vil spørre hvordan dere sikrer dere.
Den gode nyheten er at tiltakene NSM anbefaler, ikke er nye. Mye av det har dere kanskje allerede, og mye kan ordnes med verktøy dere allerede betaler for i Microsoft 365.
Sju spørsmål å stille seg
Bruk ti minutter på disse. Svarer dere «nei» eller «vet ikke» på noen av dem, er det der dere bør begynne.
Tiltak som gir mye for lite
Dere trenger ikke gjøre alt på en gang. Dette er tiltakene vi ser gir størst effekt for mindre bedrifter:
Start gratis
Et godt sted å begynne er cybersjekk.no, som gir et raskt bilde av sikkerheten. Vår egen Ledersjekk har 14 spørsmål for ledelsen, og med domenesjekken ser dere om noen kan sende falske e-poster i bedriftens navn.
Vil dere ha hjelp?
Er dere usikre på hvor dere står, tar vi gjerne en gjennomgang sammen med dere. Vi ser på innlogging, oppdateringer, backup og tilgangene i Microsoft 365, og gir dere en kort liste over hva som bør gjøres først. Ingen store prosjekter, bare det som gir mest trygghet for innsatsen.
Den enkleste måten å starte på er å booke en uforpliktende samtale på 30 minutter. Ønsker dere at noen tar ansvaret løpende, kan vi også være deres IT-avdeling.
Spørsmål og svar
Kilde: NSM, «NSM hever det nasjonale cyberrisikonivået til HØYT», 27.10.2026.
Sikkerhetsgjennomgang
Usikker på hvor dere står?
Vi ser over innlogging, oppdateringer, backup og tilganger i Microsoft 365, og gir dere en kort liste over hva som bør gjøres først. Tjenestene leveres av OfficeLink Mobil og IT.