IT-sikkerhet er et lederansvar: dette kan du ikke sette ut
Når en bedrift blir rammet av et dataangrep, er det sjelden IT-leverandøren som må ringe kundene, forklare seg for banken eller melde fra til Datatilsynet. Det gjør daglig leder. Derfor er IT-sikkerhet et lederansvar, selv om det meste av arbeidet gjøres av andre.
Det betyr ikke at du må forstå brannmurer eller lese logger. Det betyr at noen få beslutninger bare kan tas av ledelsen, og at de må tas før noe skjer.
Kort oppsummert
Du kan sette ut arbeidet, men ikke ansvaret.
Ansvaret følger av lov: aksjeloven for styret og daglig leder, og personvernregelverket for alle som behandler personopplysninger.
Ledelsen må bestemme hvem som eier sikkerheten, hva som er kritisk, hvor mye risiko dere godtar, og hva som skjer når noe går galt.
Ledersjekken gir deg en status på noen minutter, uten teknisk kunnskap.
Det er ikke bare en god tanke. Ansvaret står i lovverket som gjelder de fleste norske bedrifter i dag.
Aksjeloven. Styret skal sørge for at virksomheten er forsvarlig organisert, og daglig leder står for den daglige ledelsen. Når driften står og faller på e-post, regnskapssystem og kundedata, er sikring av disse en del av det å drive forsvarlig.
Personvernforordningen (GDPR). Bedriften er behandlingsansvarlig for personopplysningene den har om kunder og ansatte. Den skal ha egnede tekniske og organisatoriske tiltak, og et brudd på personopplysningssikkerheten skal som hovedregel meldes til Datatilsynet innen 72 timer.
Kunder, bank og forsikring. Stadig flere spør om tofaktorinnlogging, sikkerhetskopi og rutiner før de inngår avtaler eller gir tilbud. Svaret må komme fra noen som kan stå inne for det.
Digitalsikkerhetsloven. Gjelder foreløpig bare tilbydere av samfunnsviktige og visse digitale tjenester. Les mer i NIS2 er ikke norsk lov ennå.
Nasjonal sikkerhetsmyndighet hevet cyberrisikonivået til høyt 27. oktober. Oppfordringen er at alle virksomheter, også de små, får det grunnleggende på plass nå.
Det ledelsen ikke kan sette ut
En god IT-leverandør gjør det meste av jobben. Men fem beslutninger hører hjemme hos ledelsen, fordi de handler om virksomheten og ikke om teknikk:
1Hvem som eier sikkerheten. Én navngitt person i ledelsen, ikke «IT-leverandøren» og ikke «alle».
2Hva som er kritisk. Hvilke systemer og data kan dere ikke være uten, og hvor lenge kan dere klare dere hvis de forsvinner?
3Hvor mye risiko dere godtar. Sikkerhet koster tid og penger. Det er en prioritering, og prioriteringer tar ledelsen.
4Hva som skjer når noe går galt. Hvem ringer hvem, hvem snakker med kundene, og hvem bestemmer om systemer skal stenges? Se de første 72 timene etter et angrep.
5Hva dere krever av leverandørene. Hvilke tjenester dere har, hvem som har tilgang til hva, og hvordan dere får vite om hendelser.
Hvem gjør hva
Ledelsen bestemmer
IT-leverandøren gjennomfører
At alle skal ha tofaktorinnlogging, også ledelsen
Slår det på og følger opp de som ikke har satt det opp
Hvor lenge dere tåler å være uten data
Setter opp og tester sikkerhetskopi som holder det målet
At tilganger stenges samme dag noen slutter
Lager rutinen og gjennomfører den
At ansatte skal trenes i å kjenne igjen svindel
Kjører opplæring og phishing-øvelser
Hvem som leder ved en hendelse
Varsler, begrenser skaden og gjenoppretter
Et møte på 45 minutter
Har dere aldri tatt dette opp i ledergruppen eller styret, er et kort møte et godt sted å begynne. Ta gjerne med IT-leverandøren.
1Status (10 min). Gå gjennom svarene fra Ledersjekken, gjerne tatt av to personer hver for seg. Ulike svar er i seg selv et funn.
2Det kritiske (10 min). Bli enige om de tre systemene dere er mest avhengige av, og hvor lenge dere kan være uten dem.
3Eierskap (5 min). Navngi én person som eier sikkerheten.
5Neste gang (5 min). Sett saken opp som fast punkt minst én gang i året.
Fire tegn på at ansvaret har havnet feil sted
Svaret på «hvem har ansvaret for sikkerheten?» er navnet på et firma, ikke en person hos dere.
Ingen i ledelsen vet om sikkerhetskopien noen gang er testet.
Ledelsen er unntatt fra tofaktorinnlogging fordi det er upraktisk.
Digital risiko har aldri vært en sak i styret.
Kjenner du deg igjen i ett av punktene, er det ikke krise. Men det er et tegn på at det er på tide å ta en runde.
Ledersjekken: fjorten spørsmål for ledelsen
Spørsmålene handler om eierskap, tilganger, data og beredskap, ikke om teknikk. Du får en score med én gang, og kan bestille hele gjennomgangen som PDF. Svarene lagres ikke med mindre du selv ber om rapporten.
Leverandøren har ansvar for å gjøre jobben dere har avtalt, og å gjøre den godt. Men det er dere som bestemmer hva som skal avtales, og det er dere som står ansvarlige overfor kunder, ansatte og myndigheter hvis noe går galt.
Ja. Aksjeloven og personvernregelverket gjelder uansett størrelse, og små bedrifter blir oftere rammet av svindel og innbrudd i e-post enn mange tror. Jobben er bare mindre: ofte holder det med et kort møte og tre konkrete tiltak.
Nei. Du må kunne stille de riktige spørsmålene og forstå svarene på et overordnet nivå. Ledersjekken er laget nettopp for det.
Minst én gang i året, og i tillegg når noe endrer seg: nye systemer, ny leverandør, oppkjøp, eller etter en hendelse hos dere eller i bransjen.
Ledersjekken er gratis. Mange av de viktigste tiltakene, som tofaktorinnlogging og en rutine når ansatte slutter, krever mest tid og bestemmelser. Vil dere ha hjelp, finner du fast pris på drift og sikkerhet under Din IT-avdeling.
Vil du snakke med noen om hvor dere står, kan du booke 30 minutter. Mer om tjenestene våre finner du under IT-sikkerhet.
Ledersjekken
Hvor står dere i dag?
Fjorten spørsmål om eierskap, tilganger, data og beredskap. Du får svaret med én gang, uten teknisk kunnskap. Tjenestene leveres av OfficeLink Mobil og IT.
De fleste angrep starter med en e-post noen klikker på. Slik fungerer phishing-trening, hva som skiller opplæring som virker fra opplæring som bare krysses av, og hvordan dere kommer i gang.
En SOC overvåker IT-miljøet døgnet rundt og griper inn når noe er galt. Her er hva det betyr, forskjellen på EDR, XDR, SIEM og MDR, og hvordan dere vurderer om bedriften trenger det.
Tofaktorautentisering er det enkleste og viktigste sikkerhetstiltaket i Microsoft 365. Her er de tre måtene å slå det på, hvilken metode de ansatte bør bruke, og en plan for innføringen.
Hva gjør en liten bedrift når filene er kryptert eller data har kommet på avveie? Konkrete steg for de første timene, hvem som skal varsles, og hva GDPR krever innen 72 timer.
Intune styrer PC-er og mobiler fra skyen, beskytter jobbdata på private telefoner og gjør nye PC-er klare ved første innlogging. Her er hva det gjør, hvilke lisenser som har det, og når det lønner seg.
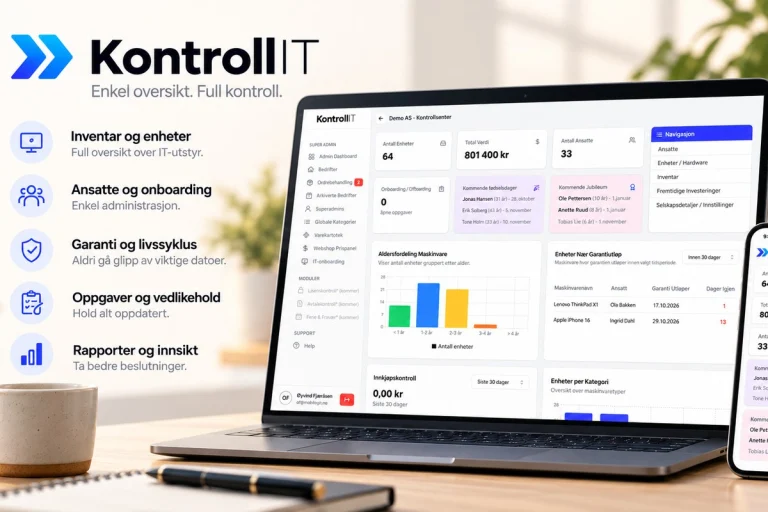
Hva en god oversikt over PC-er og mobiler bør inneholde, hvordan dere følger utstyret fra innkjøp til utskifting, og når det lønner seg å gå fra regneark til et eget system.
Ditt personvern
Vi bruker nødvendige informasjonskapsler for at nettstedet skal fungere. Med ditt samtykke bruker vi også Google Analytics til besøksstatistikk. Du kan avvise statistikk og fortsatt bruke tjenestene våre. Valget kan endres når som helst.
Nødvendige
Alltid aktiv
Nødvendig lagring brukes til sikkerhet, skjemaer og å huske personvernvalgene dine.
Preferanser
Lagring av data eller tilgang er nødvendig for å lagre preferanser som ikke er etterspurt av abonnenten eller brukeren.
Statistikk
Google Analytics hjelper oss å forstå hvordan nettstedet brukes. Lastes bare hvis du godtar statistikk.Lagring av data eller tilgang brukes utelukkende til anonyme statistiske formål. Uten en stevning, frivillig samtykke fra din internettleverandør eller en tredjepart, kan informasjon som er lagret eller hentet for dette formålet alene vanligvis ikke brukes til å identifisere deg.
Markedsføring
Lagring av data eller tilgang er nødvendig for å opprette brukerprofiler for å sende reklame eller for å spore brukeren på en nettside (eller over flere nettsider) for lignende markedsføringsformål.