DMARC i praksis: fra p=none til full beskyttelse med PowerDMARC
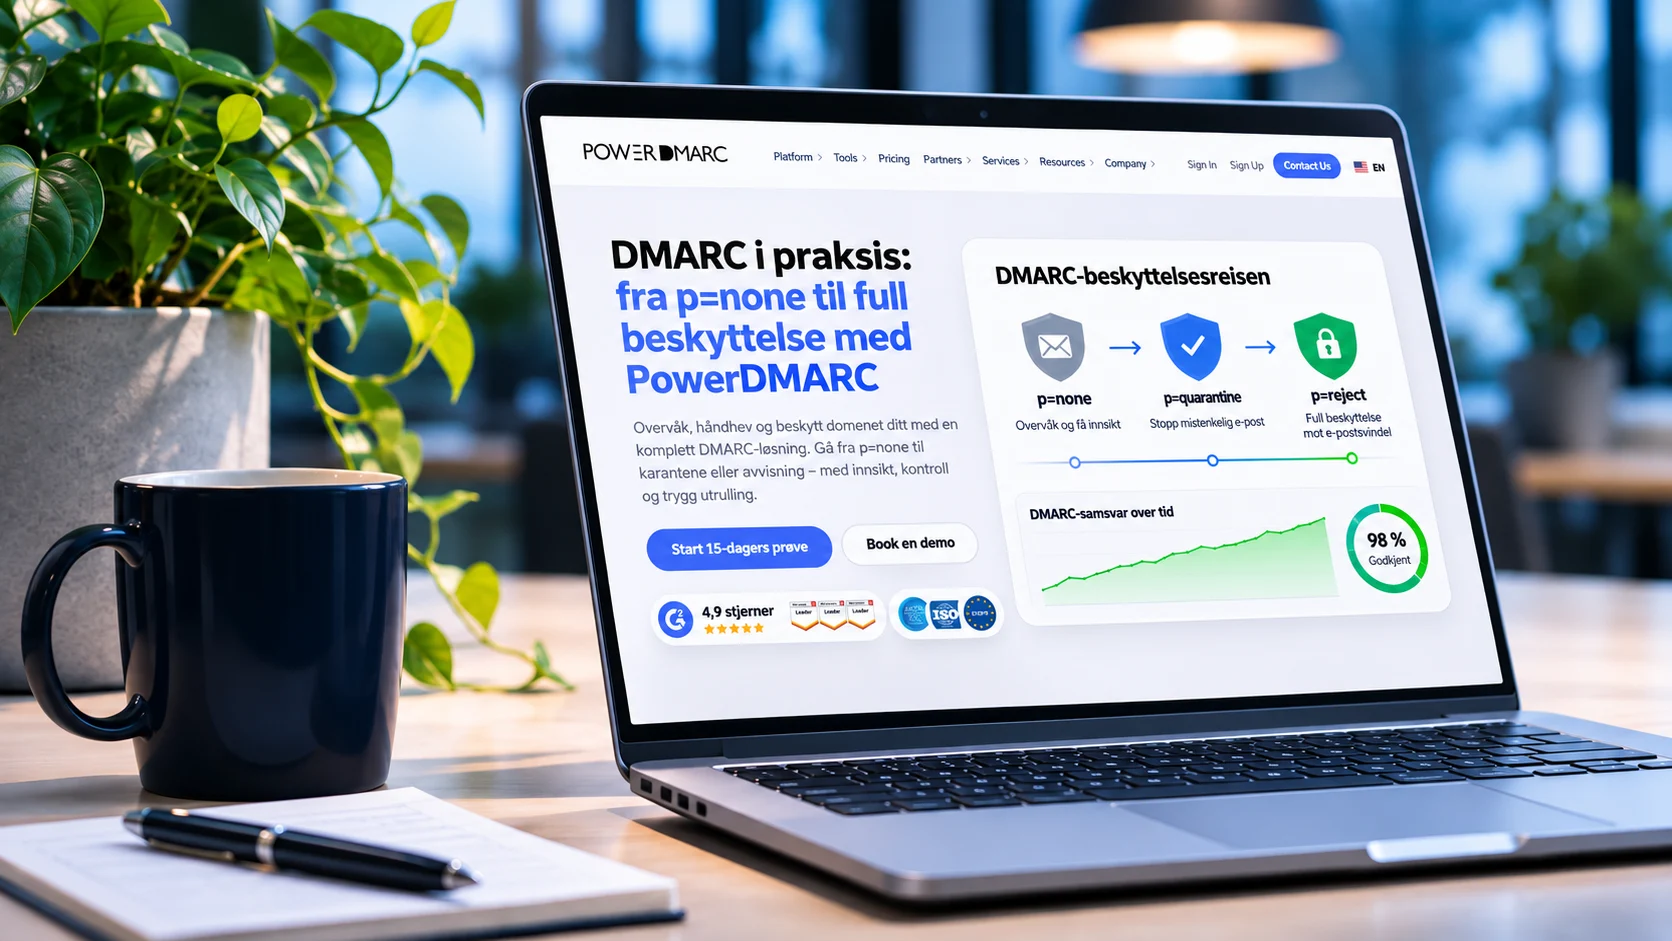
Dmarc beskyttelse

DMARC er den oppføringen i DNS som bestemmer hva som skal skje med e-post som later som den kommer fra domenet deres, men ikke gjør det. Mange bedrifter har lagt inn en DMARC-oppføring, men svært få har slått den på for fullt.

Her er hva tallene viser, hvorfor det stopper opp, og hvordan vi tar bedrifter fra «overvåker» til «avviser falsk e-post» med PowerDMARC.

To av tre bedriftsdomener er ikke beskyttet

I november 2026 sjekket vi DMARC på nesten 17 000 norske bedriftsdomener som tar imot e-post. Resultatet:

DMARC-status

Andel

Hva det betyr

Mangler

31 %

Ingen regel. Alle kan sende e-post i navnet til bedriften.

p=none

32 %

Overvåker, men stopper ingenting.

p=quarantine

22 %

Falsk e-post havner i søppelpost.

p=reject

15 %

Falsk e-post avvises.

Med andre ord: rundt 63 prosent av domenene har enten ingen DMARC eller en DMARC som ikke stopper noe. Bare 15 prosent avviser falsk e-post. Blant domenene som bruker Microsoft 365, er bildet nesten det samme.

Vil du se hvor deres eget domene står? Ta den gratis domenesjekken.

Hvorfor så mange blir stående på p=none

p=none er riktig sted å starte. Da får dere rapporter om hvem som sender e-post i navnet deres, uten at noe blir stoppet. Problemet er at mange aldri kommer videre:

  • Rapportene er uleselige. De kommer som XML-filer fra Google, Microsoft og andre, ofte flere hver dag. Få har tid til å lese dem.
  • Det er skummelt å stramme inn. Fakturasystemet, nettbutikken, nyhetsbrevet og CRM-et sender kanskje også i navnet deres. Glemmer dere én, kan ekte e-post bli stoppet.
  • SPF har en grense. SPF tillater bare ti DNS-oppslag. Med mange tjenester er grensen fort nådd, og da feiler SPF for alle.
  • Ingen eier oppgaven. DNS ligger hos én leverandør, e-posten hos en annen, og ingen følger med over tid.

Derfor haster det

  • Google og Yahoo krever SPF, DKIM og DMARC for avsendere som sender mange e-poster. Det samme gjør Microsoft for Outlook.com, Hotmail og Live fra mai 2025.
  • NSM anbefaler DMARC, og Digdir har DMARC som anbefalt standard for offentlig sektor.
  • Svindel der noen later som de er daglig leder eller en leverandør, er blant de vanligste angrepene mot småbedrifter.

Fra p=none til p=reject i fire steg

  • Kartlegg. Vi legger inn DMARC med p=none og samler rapporter i noen uker. Da ser vi alle tjenestene som sender e-post i navnet deres.
  • Rydd. Vi setter opp SPF og DKIM riktig for hver tjeneste, og sørger for at SPF holder seg under grensen på ti oppslag.
  • Stram inn gradvis. Vi går til p=quarantine, først for en del av e-posten og så for all. Rapportene viser om noe ekte blir rammet.
  • Avvis. Når alt som er ekte går gjennom, setter vi p=reject. Nå blir falsk e-post i navnet deres avvist før den når mottakeren.

For en vanlig liten bedrift tar dette typisk noen uker, mest fordi det trengs rapporter over tid. Selve arbeidet er ikke stort.

Slik gjør vi det: PowerDMARC

Vi bruker PowerDMARC som plattform for DMARC og e-postsikkerhet. Det er en av de større leverandørene på området, med kunder i over 130 land og sertifisering etter ISO 27001 og SOC 2 Type 2.

Dette er grunnene til at vi valgte den:

  • Rapporter man faktisk kan lese. XML-filene blir til oversikter som viser hvem som sender i navnet deres, og om det er godkjent.
  • Hosted SPF og DMARC. Dere legger inn oppføringene i DNS én gang. Senere endringer gjør vi i PowerDMARC, uten å gå via domeneleverandøren hver gang.
  • Hele verktøykassen. I tillegg til DMARC, SPF og DKIM: MTA-STS og TLS-RPT for kryptert levering, og BIMI for logo i innboksen.
  • Varsler. Vi får beskjed hvis noen begynner å sende e-post i navnet deres, eller hvis DNS endres.
  • Bygget for partnere. Vi følger alle kundenes domener på ett sted, og kan reagere før det blir et problem.

Vi setter det opp, gjør jobben med å komme fra p=none til p=reject, og følger med etterpå. Dere trenger ikke å lese en eneste XML-fil.

Hva DMARC ikke løser

DMARC beskytter domenet deres mot å bli misbrukt. Det stopper ikke svindlere som bruker et domene som ligner, som *dlgitalradgiver.no* i stedet for *digitalradgiver.no*. Det hindrer heller ikke at en ansatt klikker på en lenke.

Derfor hører DMARC sammen med andre tiltak, som opplæring av de ansatte, tofaktor og gode passordrutiner. Vil du ha grunnlaget først, kan du lese DMARC, DKIM og SPF forklart på norsk.

Ofte stilte spørsmål

Ja, hvis det gjøres for tidlig. Derfor starter vi med p=none og strammer inn gradvis, først når rapportene viser at all ekte e-post går gjennom.

Nei. Microsoft setter opp SPF og DKIM for sitt eget domene, men DMARC for deres eget domene må dere legge inn selv. Blant domenene på Microsoft 365 som vi sjekket, avviste bare rundt én av fem falsk e-post.

Typisk noen uker fra p=none til p=reject. Det meste av tiden går med til å samle rapporter, ikke til arbeid hos dere.

Det anbefales. Nye tjenester kommer til, leverandører endrer IP-adresser, og noen vil før eller siden prøve å misbruke domenet. Overvåkingen gjør at vi oppdager det.

Bruk den gratis domenesjekken. Den viser DMARC, SPF og e-postoppsettet for domenet på noen sekunder.

Kilder: Tallene er fra Digital Rådgivers domenesjekk av 16 948 norske bedriftsdomener med e-post, november 2026. Google: retningslinjer for avsendere, Microsoft: nye krav for Outlook.com, Norid om DMARC, NSM og Digdir, PowerDMARC.

Digital Rådgiver

Vil dere få DMARC på plass?

Vi setter opp DMARC, SPF og DKIM, tar dere trygt fra p=none til p=reject og følger med etterpå med PowerDMARC.
Les også